
Auftragsverarbeiter prüfen gehört für jedes Unternehmen zu den Pflichten aus der DSGVO, wird im Alltag aber oft auf ein unterschriebenes Formular reduziert. Newsletter-Software, Cloud-Speicher, Lohnabrechnung oder externe IT-Partner: Fast jeder Betrieb, ob Maschinenbauer, Handwerksbetrieb, Händler oder Logistiker, gibt personenbezogene Daten an Dienstleister weiter. Verantwortlich bleibt trotzdem das eigene Unternehmen, und zwar für die gesamte Kette bis zum letzten Unterauftragnehmer.
Wie diese Prüfung in der Praxis funktioniert, haben wir mit Dietmar Faude besprochen. Er ist Geschäftsführer der SIDAPRON GmbH aus Rimsting und begleitet Unternehmen als externer Datenschutzbeauftragter. Im Interview erklärt er, wie oft Dienstleister wirklich kontrolliert werden müssen, was ihn bei einem großen Newsletter-Anbieter überrascht hat, woran man Formular-Datenschutz erkennt und mit welchen drei Fragen Unternehmer sofort starten können. Das Gespräch richtet sich an Geschäftsführer, die Datenschutz verlässlich geregelt wissen wollen, an IT-Verantwortliche, bei denen neue Cloud- und KI-Dienste auf dem Tisch landen, und an alle, die Datenschutz neben ihrer eigentlichen Aufgabe koordinieren.
Auftragsverarbeiter prüfen: Was die Pflicht im Alltag bedeutet
Jeder Verantwortliche muss seine Auftragsverarbeiter regelmäßig prüfen. Was bedeutet das konkret im Alltag, und wie oft passiert es in der Praxis tatsächlich?
Dietmar Faude: Die Verpflichtung zur regelmäßigen Prüfung, ob der AV-Dienstleister weiterhin datenschutzkonform die ihm anvertrauten personenbezogenen Daten verarbeitet, setzt voraus, dass vor der Beauftragung ein AV-Vertrag geschlossen und umfassend geprüft wurde. Hierbei gilt es auch, die TOMs, also die technischen und organisatorischen Maßnahmen, auf Angemessenheit zu prüfen. Anhand der zu verarbeitenden Daten und der Wichtigkeit dieser Verarbeitung für das eigene Unternehmen sollte ein Risiko-Score und damit einhergehend das Prüfintervall ermittelt werden. Und ganz wichtig: Das ist nicht automatisch ein jährliches To-do, sondern kann aufgrund des ermittelten Risikos eine häufigere oder seltenere Aufgabe sein.
Die wiederholte Prüfung erfolgt in der Praxis meistens anhand aktueller Zertifikate oder einer Selbstauskunft, die vom Verantwortlichen eingeholt werden. Besteht ein begründeter Verdacht, dass die Auskunft nicht der Umsetzung entspricht, oder gab es zum Beispiel einen Datenschutzvorfall, sollte dem Dienstleister ein umfangreicher Fragebogen zur Beantwortung zugesendet werden. Bleiben auch hier Fragen offen, ist eine Prüfung, sprich ein Audit vor Ort, notwendig. Jeder Schritt der Prüfung sollte von einem erfahrenen Experten begleitet werden. Dies kann der Datenschutzbeauftragte sein.
Du begleitest gerade einen Kunden bei der Prüfung eines größeren deutschen Newsletter-Anbieters, der eine Anwaltskanzlei als externen Datenschutzbeauftragten hat. Was hat dich bei den Antworten überrascht, und was hätte der Kunde eigentlich gebraucht?
Dietmar Faude: Mich hat sehr überrascht, dass der Auftragsverarbeiter keine aussagefähigen Dokumente bereitstellen konnte. Es wurde zwar rasch reagiert, aber ich erhielt erst einmal eine uralte Version und auf Nachfrage eine aktuelle Version des Schreibens, dass der externe Datenschutzbeauftragte die ihm vorgelegten Anfragen geprüft und dazu beraten hat. Das ist schön, hat aber keine Aussagekraft zur Einhaltung der Datenschutzvorgaben.
Hilfreich wären aktuelle, auf die konkrete Leistung bezogene Informationen gewesen, etwa zu TOMs, Unterauftragnehmern und Verarbeitungsorten, einschlägigen Zertifikaten oder Prüfberichten sowie zum Umgang mit Sicherheitsvorfällen und Löschfristen. Hier bin ich gespannt, was noch nachgeliefert wird. Es zeigt, dass zum Teil auch große Unternehmen noch keine ausreichenden Prozesse dazu eingeführt haben.
Formular oder echter Prozess: Woran man ernsthaften Datenschutz erkennt
Woran erkennt ein Unternehmer, dass ein Dienstleister beim Datenschutz nur Formulare abhakt, statt ihn wirklich ernst zu nehmen?
Dietmar Faude: Ein Indiz, ob ein Unternehmen Datenschutz und somit Sicherheit ernst nimmt, kann man schon an der Reaktionszeit erkennen. Wenn ein schlüssiges Dokument in kurzer Zeit vorgelegt werden kann, steckt in der Regel ein ordentlicher Prozess und eine Ernsthaftigkeit dahinter. Inhaltlich kann man an der Entwicklung der TOMs sehen, ob hier über Jahre hinweg nur die technischen und organisatorischen Standardmaßnahmen angegeben werden oder ob diese ergänzt, individualisiert und weiterentwickelt werden.
Sehr gute Indikatoren sind konkrete, nachvollziehbare Antworten, passende und aktuelle Nachweise, klare Zuständigkeiten, transparente Angaben zu Unterauftragnehmern und Verarbeitungsorten sowie ein nachvollziehbarer Umgang mit Änderungen, Vorfällen und offenen Punkten.
Die Aufsichtsbehörden schauen zunehmend auf die gesamte Dienstleisterkette. Was heißt das für ein mittelständisches Unternehmen, das mit Cloud-Tools, Newsletter-Software und externen IT-Partnern arbeitet?
Dietmar Faude: Nach meiner Beobachtung ist es einfach nicht leistbar, neben den direkten AV-Dienstleistern auch alle Sub-Dienstleister und deren Sub-Dienstleister und so weiter zu prüfen. Daher ist es immens wichtig, dass jeder seine Verpflichtung ernst nimmt, Datenschutzregeln und übrigens auch die gesamte IT-Security einzuhalten. Ein mittelständisches Unternehmen muss aber nicht zwangsläufig jeden Unterauftragnehmer selbst vor Ort auditieren.
Es sollte aber nachvollziehen können, wer an der Verarbeitung beteiligt ist, wo die Daten verarbeitet werden und wie der direkte Auftragsverarbeiter die Unterauftragnehmer vertraglich und organisatorisch einbindet. Die eigene Kontrolle sollte risikoorientiert erfolgen. Jeder Unternehmer muss sich vor Augen führen, dass er meistens, abhängig von der Firmenkonstellation, der Verantwortliche im Sinne der DSGVO ist. Und dies für die gesamte Verarbeitungskette.
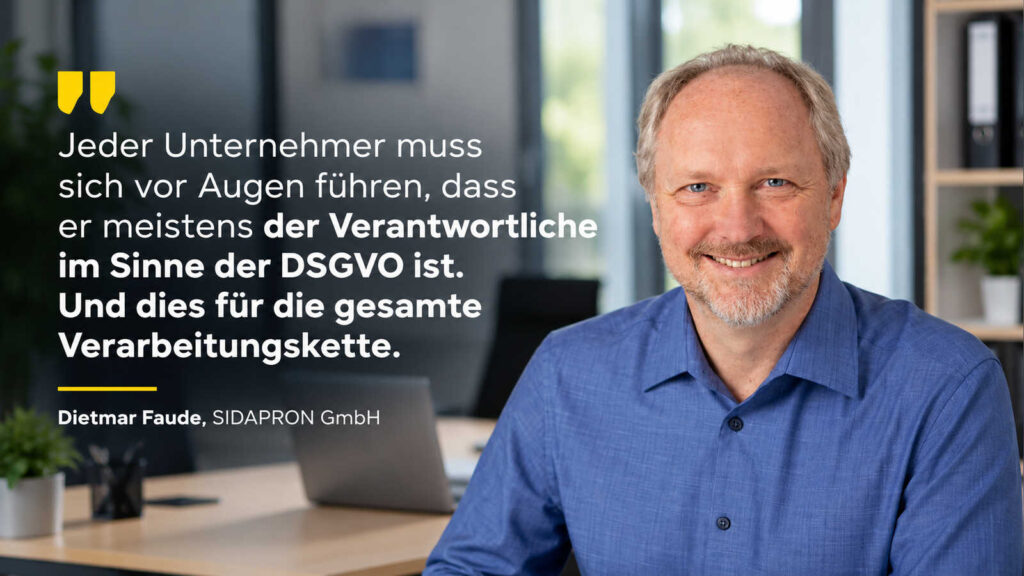
„Jeder Unternehmer muss sich vor Augen führen, dass er meistens der Verantwortliche im Sinne der DSGVO ist. Und dies für die gesamte Verarbeitungskette.“
Dietmar Faude
Investition statt Pflichtausgabe: Wann sich Datenschutz auszahlt
Du sagst, Datenschutz und IT-Sicherheit sind eine Investition und keine Pflichtausgabe. Woran merkt ein Unternehmen ganz praktisch, dass sich diese Investition auszahlt?
Dietmar Faude: Leider ist das nur selten direkt monetär zu belegen. Aber auch diese Fälle gibt es, ein selbst erlebtes Beispiel erzähle ich gleich. Zunächst: Durch das Ergreifen von Maßnahmen, die der Sicherheit und dem Datenschutz dienen, werden meistens auch die Unternehmensprozesse und die verwendeten Softwareanwendungen verändert. Dies sollte jedoch nicht nur wegen der gesetzlichen Vorgaben erfolgen, sondern eine Weiterentwicklung mit Mehrwert sein.
Und an dieser Stelle mein Beispiel: Im Rahmen der Datenschutzbetrachtung wurden Einwilligungs- und Marketingprozesse überprüft und verbessert. Die gezieltere Kommunikation ermöglichte es anschließend, den Newsletter-Verteiler zu verkleinern und die Lizenzkosten zu senken.
Ob Datenschutz gut umgesetzt wird, hängt aus deiner Sicht nicht an der Unternehmensgröße, sondern am Willen. Was unterscheidet die Unternehmen, die es ernst nehmen, von denen, die es nur fürs Zertifikat machen?
Dietmar Faude: Da wiederholt sich der Vorgang wie vor Jahrzehnten beim Qualitätsmanagement. Die einen hatten unter Stöhnen ihre Prozesse irgendwie notiert, während den anderen erstmals die gelebten Prozesse bewusst wurden und sie sich daranmachten, diese Abläufe zu optimieren. Erstaunlicherweise erlebe ich es nach wie vor, dass es zum Beispiel bei der Frage nach einem Verarbeitungsverzeichnis ein hilfloses Kopfschütteln gibt. Die Unternehmen wissen einfach nicht, wie sie am besten starten sollen.
Hierbei unterstütze ich dann durch Interviews und strukturierte Aufschriebe. Als Ergebnis kommt nicht selten zutage, dass die Unternehmensleitung keinen vollständigen Überblick über die Abläufe hat und erst die Fachabteilungen und oftmals die einzelnen Beschäftigten befragt werden müssen. Aber am Ende der Dokumentation steht dann wieder ein gesamter Prozess, der auf Rechtsgrundlage, AV-Dienstleister, Risiken und so weiter untersucht und bewertet werden kann. Noch einmal zur Frage zurück: Wer sich dies spart, bleibt im Ungewissen.
Der Einstieg: Drei Fragen an die wichtigsten Dienstleister
Wenn ein Unternehmer nach diesem Interview seine wichtigsten Dienstleister prüfen will: Womit sollte er anfangen, und welche drei Fragen sollte er ihnen unbedingt stellen?
Dietmar Faude: Wie bereits eingangs erwähnt, empfehle ich, schon vor der Beauftragung eine Übersicht der zu verarbeitenden Daten und der Wichtigkeit der Verarbeitung für das eigene Unternehmen zu erstellen. Daraus resultiert ein Risiko-Score. Dann sollten als Erstes die Dienstleister kontaktiert werden, die hier mit einem hohen Risiko erkannt wurden. Die ersten Fragen könnten sein:
- Welche Unterauftragnehmer sind an der Verarbeitung beteiligt, und in welchen Ländern werden die Daten verarbeitet?
- Welche aktuellen Nachweise können Sie für die relevanten TOMs und deren Umsetzung vorlegen?
- Wie unterstützen Sie uns bei Datenschutzvorfällen, Betroffenenanfragen, Löschung beziehungsweise Rückgabe der Daten und Prüfungen?
Ergänzend sollte geprüft werden, ob ein passender Vertrag nach Art. 28 DSGVO besteht und ob der Dienstleister ausreichende Informationen und Auditmöglichkeiten bietet.
Viele stellen sich die richtigen Fragen und gehen dann trotzdem nicht den nächsten Schritt. Was würdest du einem Geschäftsführer sagen, der genau an diesem Punkt steht?
Dietmar Faude: Ein guter Datenschutz- und Sicherheitsexperte hilft, Prioritäten zu setzen und Risiken für Datenverlust, Cyberangriffe, Reputationsschäden und mögliche Bußgelder zu verringern.
Risikoorientiert statt jährlich: So wird die Dienstleisterprüfung beherrschbar
Das Gespräch zeigt, dass Unternehmer beim Thema Auftragsverarbeitung nicht an zu wenig Vorschriften scheitern, sondern an fehlender Priorisierung. Wer seine Auftragsverarbeiter prüfen will, braucht keinen starren Jahreskalender, sondern eine ehrliche Einschätzung: Welche Daten liegen bei welchem Dienstleister, und wie wichtig ist diese Verarbeitung für das eigene Geschäft? Aus dieser Bewertung ergibt sich, wer zuerst angeschrieben wird und wie tief geprüft werden muss, von der Selbstauskunft über den Fragebogen bis zum Audit vor Ort.
Für den Mittelstand ist das eine gute Nachricht, denn die Prüfung wird planbar. Für die einzelnen Rollen im Unternehmen heißt das aber Unterschiedliches. Die Geschäftsführung bleibt Verantwortliche im Sinne der DSGVO und muss nicht jedes Detail selbst prüfen, braucht aber klare Zuständigkeiten und einen Überblick, der auch dann trägt, wenn Kunden im Audit oder per Lieferantenfragebogen nach Nachweisen fragen. IT-Verantwortliche fahren besser, wenn sie Datenschutz schon bei der Auswahl neuer Cloud-Dienste, KI-Tools, Shop- oder CRM-Systeme mitdenken, statt kurz vor dem Start Verträge und TOMs nachzufordern. Und wer Datenschutz nebenbei koordiniert, etwa im Office, im Qualitätsmanagement oder in der Personalabteilung, bekommt mit der Risikoliste eine klare Reihenfolge und eine Grundlage, um bei der Geschäftsführung Unterstützung einzufordern.
Auffällig ist auch die Parallele zum Qualitätsmanagement, die Dietmar Faude zieht. Wer Datenschutz nur dokumentiert, um ein Zertifikat vorweisen zu können, erzeugt Papier. Wer ihn nutzt, um die eigenen Abläufe zum ersten Mal vollständig zu verstehen, gewinnt Überblick. Das zeigt sein Beispiel mit dem Newsletter-Verteiler: Aus einer Datenschutzprüfung wurden bessere Einwilligungsprozesse, gezieltere Kommunikation und am Ende geringere Lizenzkosten. Datenschutz wird damit vom Kostenfaktor zum Werkzeug für sauberere Prozesse.
Bemerkenswert ist Dietmar Faudes Beispiel aus der Praxis: Selbst ein großer Newsletter-Anbieter mit Anwaltskanzlei als Datenschutzbeauftragtem konnte keine belastbaren Nachweise liefern. Größe und bekannte Namen ersetzen also keine Prüfung. Gleichzeitig muss niemand jeden Sub-Dienstleister selbst besuchen. Entscheidend ist, dass die Kette nachvollziehbar dokumentiert ist und der direkte Vertragspartner seine Unterauftragnehmer sauber einbindet. Wer sich zusätzlich mit den neuen Pflichten rund um künstliche Intelligenz beschäftigt, findet in unserem Beitrag zur Pflicht zur KI-Kompetenz nach dem EU AI Act einen weiteren Baustein. Und wer wissen möchte, warum Datenschutz von Beginn an in Projekte gehört, liest im ersten Interview mit Dietmar Faude auf cyberschutzbetrieb.de weiter.
Ansprechpartner für Datenschutz und Dienstleisterprüfung
Anzeige
Zur Person
Dietmar Faude ist Geschäftsführer der SIDAPRON GmbH und arbeitet als externer Datenschutzbeauftragter mit IT-Hintergrund. Als fester Ansprechpartner und Sparringspartner begleitet er Unternehmen dabei, Datenschutz und IT-Sicherheit gemeinsam zu denken, Prioritäten zu setzen und Risiken für Datenverlust, Cyberangriffe, Reputationsschäden und Bußgelder zu verringern. Zu seinen Schwerpunkten gehören die Prüfung von Auftragsverarbeitern, der Aufbau von Verarbeitungsverzeichnissen und Datenschutz in KI-Projekten.
Über das Unternehmen
Die SIDAPRON GmbH aus Rimsting am Chiemsee ist auf Datenschutz- und Compliance-Beratung spezialisiert. Kern des Angebots ist der externe Datenschutzbeauftragte in mehreren praxiserprobten Datenschutzpaketen. Bewährter Einstieg ist das Paket GRUNDLAGEN: Es bündelt die Basisdienste wie Datenschutz-Management-System, Basis-Audit, Online-Mitarbeiterschulung und Website-Scan mit einem Audit-Report samt Maßnahmenempfehlungen und laufender Beratung, inklusive persönlicher Beraterzeit. Wer schnell auf einen guten Stand kommen will, startet mit dem Paket BALANCE und erweitertem Unternehmens-Audit. Die Wahl eines Pakets ist dabei keine Entscheidung für immer: Mit dem Jahresreport prüft Dietmar Faude den Stand und den tatsächlichen Bedarf und empfiehlt bei Bedarf eine Anpassung, nach oben wie nach unten. Ergänzend bietet SIDAPRON KI-Beratung, Sonder-Audits für Software und Dienstleister, eine HinSchG-Meldestelle und einen Notfallkoffer für Datenschutzvorfälle. Ein Teil der Leistungen ist über die BAFA-Förderung und den Digitalbonus Bayern förderfähig. Das Unternehmen richtet sich vor allem an mittelständische Betriebe aus Industrie und Maschinenbau, Handwerk, Handel und Logistik, an IT- und E-Commerce-Unternehmen mit vielen Systemen und Dienstleistern sowie an Bildungsträger, Stiftungen und gemeinnützige Organisationen.
Kontakt
SIDAPRON GmbH
Dietmar Faude
Nordstr. 10
83253 Rimsting
Telefon: +49 8031 8871621
E-Mail: [email protected]
Web: www.sidapron.de
FAQ: Auftragsverarbeiter prüfen
Wie oft muss ein Unternehmen seine Auftragsverarbeiter prüfen?
Ein festes Intervall schreibt die DSGVO nicht vor. Sinnvoll ist ein Risiko-Score aus Art der Daten und Bedeutung der Verarbeitung. Daraus ergibt sich, ob ein Dienstleister häufiger oder seltener als einmal im Jahr geprüft wird.
Welche Unterlagen sollte ein Auftragsverarbeiter vorlegen können?
Einen Vertrag nach Art. 28 DSGVO, aktuelle TOMs, eine Liste der Unterauftragnehmer mit Verarbeitungsorten, passende Zertifikate oder Prüfberichte sowie Angaben zum Umgang mit Sicherheitsvorfällen und Löschfristen. Eine bloße Bestätigung, dass ein Datenschutzbeauftragter beraten hat, reicht nicht.
Muss ich auch die Unterauftragnehmer meiner Dienstleister kontrollieren?
Nicht zwingend vor Ort. Sie sollten aber wissen, wer beteiligt ist, wo die Daten verarbeitet werden und wie Ihr direkter Dienstleister seine Unterauftragnehmer vertraglich einbindet. Die Verantwortung für die gesamte Kette bleibt bei Ihnen.
Wann ist ein Audit vor Ort notwendig?
Wenn Selbstauskunft und ausführlicher Fragebogen offene Fragen hinterlassen, ein begründeter Verdacht besteht oder es einen Datenschutzvorfall gab. Ein Datenschutzbeauftragter kann diesen Schritt fachlich begleiten.
Womit fange ich an, wenn ich noch nie Dienstleister geprüft habe?
Mit einer Übersicht aller Dienstleister, der jeweils verarbeiteten Daten und ihrer Bedeutung für Ihr Unternehmen. Danach schreiben Sie zuerst die Dienstleister mit hohem Risiko an und stellen ihnen die drei Fragen zu Unterauftragnehmern, Nachweisen und Unterstützung bei Vorfällen.
Woran erkenne ich, dass ein Dienstleister Datenschutz ernst nimmt?
An kurzen Reaktionszeiten, konkreten und aktuellen Nachweisen, klaren Zuständigkeiten und transparenten Angaben zu Unterauftragnehmern. Ein gutes Zeichen ist außerdem, wenn die TOMs über die Jahre weiterentwickelt und auf die eigene Leistung zugeschnitten werden, statt immer dieselben Standardangaben zu enthalten.
Was ist ein Verarbeitungsverzeichnis und warum hilft es bei der Dienstleisterprüfung?
Das Verzeichnis von Verarbeitungstätigkeiten beschreibt, welche personenbezogenen Daten im Unternehmen zu welchem Zweck verarbeitet werden und wer daran beteiligt ist. Es zeigt damit auch, welche Auftragsverarbeiter eingebunden sind. Wer es pflegt, hat die Grundlage für jede risikoorientierte Prüfung bereits in der Hand.